
So lief der größte Hack der Kryptogeschichte
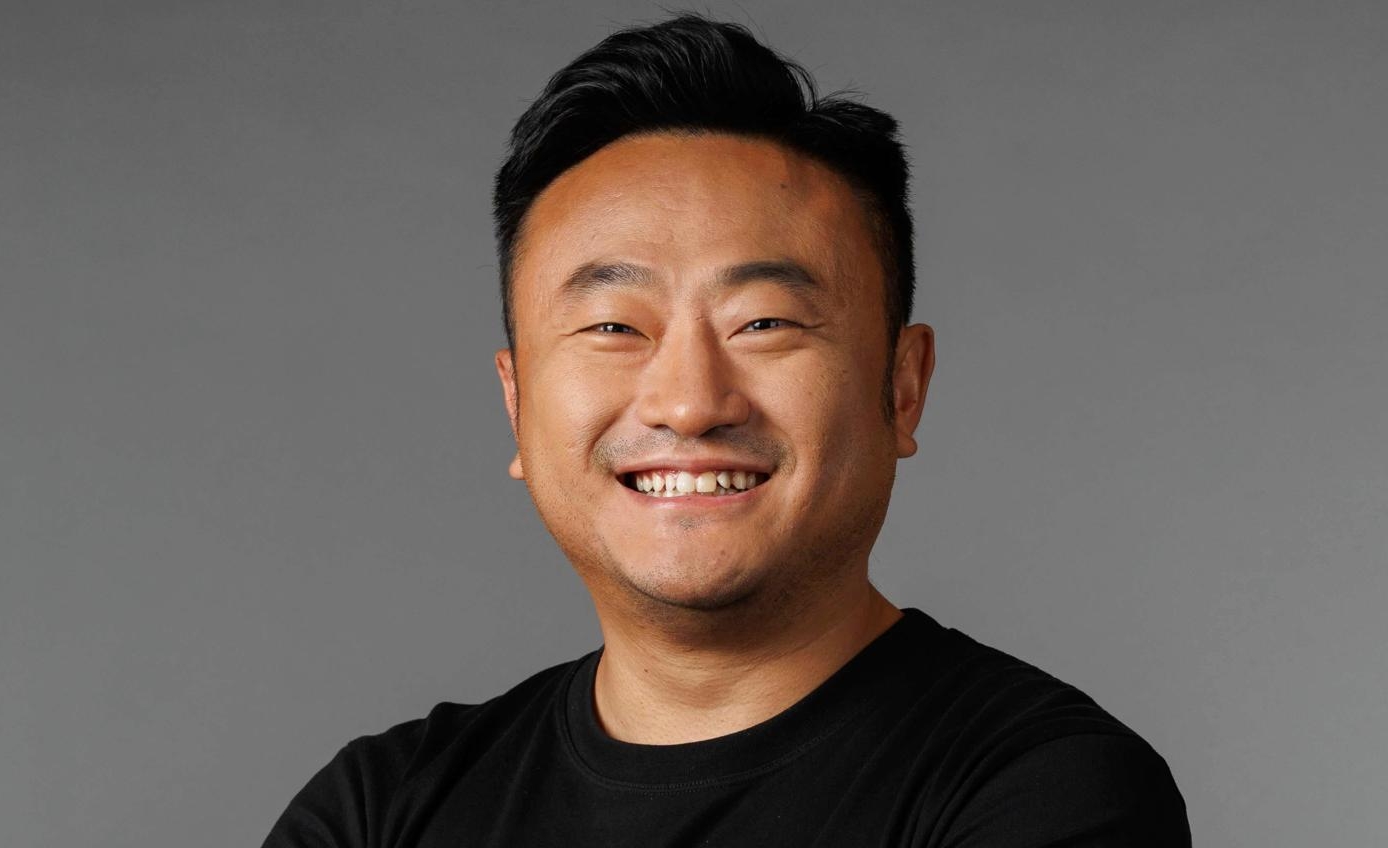
Im Februar erbeuteten Hacker 1,5 Milliarden Dollar von der Kryptobörse Bybit um CEO Ben Zhou. Im Zentrum des Skandals: ein Wallet-Start-up aus Berlin. Die Beute bleibt weitgehend verschwunden, beide Organisationen aber gibt es noch – wie kann das sein?
Ben Zhou (35) sitzt in einem Podcaststudio vor einer Kamera und wirkt erstaunlich gelassen – obwohl die größte Krise seines Unternehmens gerade einmal fünf Tage zurückliegt. Er hält nicht viel von Jammern. Zehn Sekunden, sagt er, habe er gebraucht, um sich zu fangen, nachdem er erfahren hatte, dass seiner Kryptobörse Bybit rund 1,5 Milliarden Dollar gestohlen wurden.
In der eng vernetzten Kryptoszene verbreitete sich die Nachricht am 21. Februar 2025 fast in Echtzeit über Plattformen wie X, Reddit oder Telegram. Die Dimension überstieg selbst in einer Branche, die regelmäßig von Hackerangriffen und Diebstählen erschüttert wird, alle bisherigen Ausmaße. Allein in den ersten zehn Stunden nach Bekanntwerden des Hacks vermeldete Bybit – die nach Binance zweitgrößte Kryptobörse weltweit – rund 350.000 Auszahlungsanfragen von Nutzern. Die betroffene Währung Ethereum stürzte um mehr als 20 Prozent ab. Auch den Bitcoin-Preis zog es in die Tiefe – mit dem heftigsten Wochenverlust seit der FTX-Pleite im Jahr 2022.
Und während die Schockwelle durch die Branche zog, wurde klar, dass im Zentrum des größten Kryptoraubs der Geschichte auch ein Projekt aus Berlin stand: Safe. 2022 formiert von Lukas Schor (30), Richard Meißner (36), Tobias Schubotz (35) und einem weiteren Kompagnon, genoss das Projekt in der globalen Szene enorme Bekanntheit und vor allem Vertrauen. Die Wallets galten als ausgesprochen sicher. Schillernde Investoren wie Tiger Global finanzierten den Aufstieg des Safe-Ökosystems mit 100 Millionen Dollar, Schor – nach außen der Kopf – landete auf der „30 under 30“-Liste von „Forbes“.
Der Skandal hätte in der klassischen Bankenwelt wohl das Aus für die Beteiligten bedeutet. Sowohl für die 2018 gegründete Börse Bybit aus Dubai, in deren Büchern sich plötzlich ein Milliardenloch auftat. Als auch für das junge Team aus Berlin, das eigentlich Sicherheit bieten wollte. Nicht so in der Kryptowelt. Beide haben den Fall überstanden, teils floriert das Geschäft sogar, wie sich jetzt zeigt. Wie kann das sein?
Forensiker von Sygnia und Verichains kamen zu dem Schluss: Nicht Bybits eigene Server waren das Einfallstor, sondern die Infrastruktur von Safe{Wallet}. Angreifer – Sicherheitsbehörden und On-Chain-Analysten schreiben den Coup der nordkoreanischen Lazarus-Gruppe zu – infizierten den Rechner eines Safe-Entwicklers, schleusten Schadcode in die Weboberfläche und täuschten die Unterzeichner eines Multisig-Wallets. Auf dem Bildschirm sah eine Routineüberweisung von Cold- zu Hot-Wallet korrekt aus; signiert wurde eine Transaktion, die das Wallet-Logikvertrag gegen eine bösartige Variante tauschte. Mehr als 400.000 Ether flossen ab. Zwei Minuten später war der Schadcode wieder verschwunden.
Zhou deckte Kundenguthaben, beschaffte Liquidität und kommunizierte in Livestreams. In einer Branche ohne Einlagensicherung ist das die einzige Währung, die einen Bank-Run stoppt: die Zusage, dass Nutzer ihr Guthaben sehen. Bybit überlebte, weil die Börse das Loch stopfte und der Markt nach dem ersten Schock weiterhandelte. Safe blieb der Standard für DAO- und Firmenwallets, weil das Protokoll on-chain als robust gilt – gebrochen wurde die Oberfläche, nicht der Smart-Contract-Kern in den Köpfen vieler Nutzer. In der Bankenwelt würde ein solcher Unterschied kaum retten: Wer die Freigabeoberfläche kontrolliert, kontrolliert das Geld.
Die Beute ist zum großen Teil über Mixer und Ketten gewandert; umfassende Rückführungen blieben aus. Genau das erklärt das Paradox. Krypto preist Diebstahl als bekanntes Marktrisiko ein, solange die Plattform zahlt. Regulatoren in Dubai, Europa und den USA ziehen Konsequenzen langsamer als ein Aktionskurs. Berlin hat mit Safe eine Infrastruktur gebaut, der die globale Szene vertraute – und gelernt, dass Vertrauen in eine UI tödlich sein kann, wenn ein Entwicklerlaptop fällt. Zhou brauchte zehn Sekunden. Die Branche hat Monate gebraucht, um weiterzumachen, als wäre 1,5 Milliarden Dollar ein Betriebsunfall. In der klassischen Finanzwelt wäre das undenkbar. In dieser hier ist es der Geschäftsbericht.